跳转至内容
  • 版块
  • 最新
  • 标签
  • 热门
皮肤
  • 浅色
  • Brite
  • Cerulean
  • Cosmo
  • Flatly
  • Journal
  • Litera
  • Lumen
  • Lux
  • Materia
  • Minty
  • Morph
  • Pulse
  • Sandstone
  • Simplex
  • Sketchy
  • Spacelab
  • United
  • Yeti
  • Zephyr
  • 深色
  • Cyborg
  • Darkly
  • Quartz
  • Slate
  • Solar
  • Superhero
  • Vapor

  • 默认(Lux)
  • 不使用皮肤
折叠
品牌标识

迷雾论坛

  1. 迷雾站
  2. 类ARG形式/puzzle讨论
  3. 【发现|进行中|独立】从一篇小说引出的谜题(不确定命名)

【发现|进行中|独立】从一篇小说引出的谜题(不确定命名)

已定时 已固定 已锁定 已移动 类ARG形式/puzzle讨论
45 帖子 10 发布者 6.4k 浏览 2 关注中
  • 从旧到新
  • 从新到旧
  • 最多赞同
回复
  • 在新帖中回复
登录后回复
此主题已被删除。只有拥有主题管理权限的用户可以查看。
  • 灯火兰灯 灯火兰

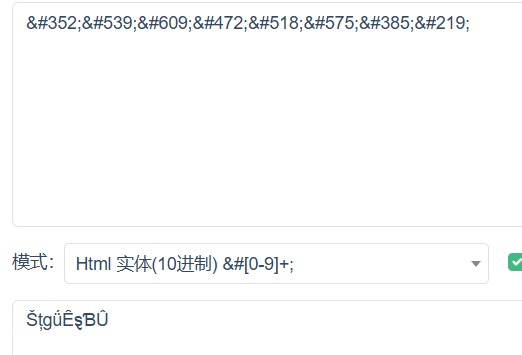
    文件按照时间排序,再加上unicode.

    ŠțɡǘȆȿƁÛ
    

    (讨论的markdown可以直接翻译出来)
    StgvEsBU

    f517863a-9dac-49ea-82e8-dd2b6fb0fe7d-image.png

    xn--,,-nv2cv6cv4d4hv0mb0tnpa09ye5ilsoj28b1od.
    取其先,留末三,找寻你的归宿
    时间排序,看文件名
    最后三个?
    575 385 219

    xn--,,
    c12cp1jve5cc964ah3mcyecnw4hat45gpj8bnxdcztd80b3u9bsbs.
    复其先,留其全,获得通往穷极之地的钥匙
    352 539 609 472 518 575 385 219
    StgvEsBU

    Name1esslO58N 离线
    Name1esslO58N 离线
    Name1esslO58
    发表于 最后由 编辑
    #22

    @灯火兰
    蜜汁解释:
    取走先前的 保留末尾三个
    重复先前的 保留全部(???) 即可获得秘钥

    还有就是按时间排序是正序还是倒叙
    是保留的作密码还是取走的作密码
    尤其是第二句似乎怎么解释都说不通

    只确定密码不可能是StgvEsBU这几个字符8位及以内的排列组合 枚举过了

    一个无名小卒罢了。

    冰 1 条回复 最后回复
    0
    • Name1esslO58N Name1esslO58

      @灯火兰
      蜜汁解释:
      取走先前的 保留末尾三个
      重复先前的 保留全部(???) 即可获得秘钥

      还有就是按时间排序是正序还是倒叙
      是保留的作密码还是取走的作密码
      尤其是第二句似乎怎么解释都说不通

      只确定密码不可能是StgvEsBU这几个字符8位及以内的排列组合 枚举过了

      冰 离线
      冰 离线
      冰镇柠檬水
      发表于 最后由 编辑
      #23

      @Nameless1058 把三句punycode译文连起来看的话:
      (1)于万国之码上,篆刻你的名
      (2)取其先,留末三,找寻你的归宿
      (3)复其先,留其全,获得通往穷极之地的钥匙
      问题一:“你的名”指代的是什么?是1000个小压缩包的名字还是视频名中插入的乱码“kv}clL#pOr&u”?
      问题二:“篆刻”是指Unicode编码还是解码?
      (目前已知小压缩包的名字解码后未出现常用字符)
      问题三:“取”、“留”、“复”到底对应什么操作?
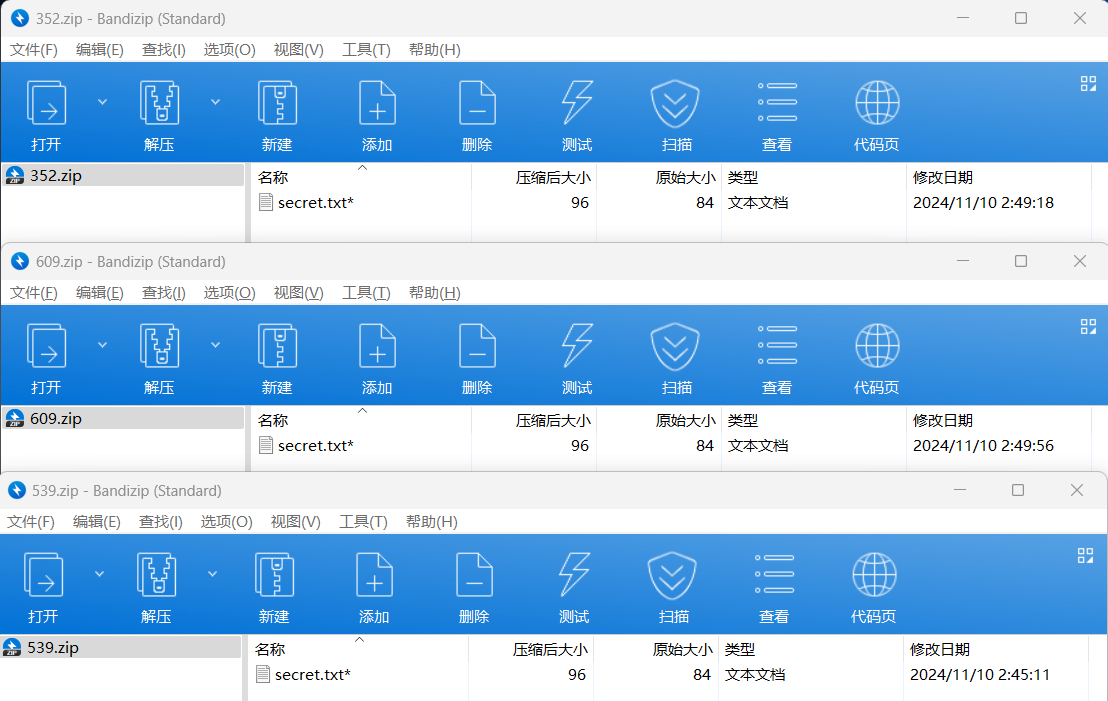
      @灯火兰 按照修改时间“先”后排序是有道理的,这8个小压缩包内的“secret.txt”文件的修改时间与其他992个明显不同
      我的理解:(2)按照(时间)先后重新排列,把最后三个压缩包(575,385,219)留下来(其他997个不重要,可以删除),“找寻归宿”目前没想到合理的解释;
      (3)留下的三个压缩包,恢复原来的先后顺序(数字从小到大:219,385,575),这次不用删除压缩包,全部留下来,然后就“获得钥匙”了?
      (目前已排除219385575是解压密码)

      1 条回复 最后回复
      0
      • 灯火兰灯 离线
        灯火兰灯 离线
        灯火兰
        发表于 最后由 灯火兰 编辑
        #24

        又看了一眼时间 352 539 609这三个时间是一起的,留末三吗?时间也是在这些特殊的压缩包的最后三个

        n zheng zai kan Zhe zhe jv 🌸
        u arE lookIng th1s sentonce

        1 条回复 最后回复
        1
        • 灯火兰灯 离线
          灯火兰灯 离线
          灯火兰
          发表于 最后由 灯火兰 编辑
          #25

          发现一个有意思的地方,那几个特殊的压缩包里的文本的修改时间是不一样的
          692d9c0d-4e4c-4fd4-a3cd-f9eecda016c9-image.png
          并不知道作者有没有编辑元数据的能力
          作者看样子有,但是还是不会:(

          n zheng zai kan Zhe zhe jv 🌸
          u arE lookIng th1s sentonce

          1 条回复 最后回复
          1
          • 灯火兰灯 离线
            灯火兰灯 离线
            灯火兰
            发表于 最后由 编辑
            #26

            关于之前那段代码
            chr()函数,接受一个范围在0~255之间的整数作为参数,并返回对应的ASCII字符
            ord()函数为chr()互为逆向的函数,即将ascii转为整数
            if为判断

            check的字符通过ord()函数转为整数后,依次和num1的数字加减并追加到字符串check后.
            if判断check的后边一半是否为'qQi'输出结果,可以得到输入的check为长度为3的字符串.

            将上叙过程反推,qQi的ascii十进制编码为
            113 81 105
            num1前三个数字为
            35 -16 27
            最后得到
            78 97 78
            为NaN

            n zheng zai kan Zhe zhe jv 🌸
            u arE lookIng th1s sentonce

            Name1esslO58N 2 条回复 最后回复
            0
            • 灯火兰灯 灯火兰

              关于之前那段代码
              chr()函数,接受一个范围在0~255之间的整数作为参数,并返回对应的ASCII字符
              ord()函数为chr()互为逆向的函数,即将ascii转为整数
              if为判断

              check的字符通过ord()函数转为整数后,依次和num1的数字加减并追加到字符串check后.
              if判断check的后边一半是否为'qQi'输出结果,可以得到输入的check为长度为3的字符串.

              将上叙过程反推,qQi的ascii十进制编码为
              113 81 105
              num1前三个数字为
              35 -16 27
              最后得到
              78 97 78
              为NaN

              Name1esslO58N 离线
              Name1esslO58N 离线
              Name1esslO58
              发表于 最后由 编辑
              #27

              是的可以反推@灯火兰
              然而这个设计有bug
              就是可以跳关(

              一个无名小卒罢了。

              1 条回复 最后回复
              0
              • 灯火兰灯 灯火兰

                关于之前那段代码
                chr()函数,接受一个范围在0~255之间的整数作为参数,并返回对应的ASCII字符
                ord()函数为chr()互为逆向的函数,即将ascii转为整数
                if为判断

                check的字符通过ord()函数转为整数后,依次和num1的数字加减并追加到字符串check后.
                if判断check的后边一半是否为'qQi'输出结果,可以得到输入的check为长度为3的字符串.

                将上叙过程反推,qQi的ascii十进制编码为
                113 81 105
                num1前三个数字为
                35 -16 27
                最后得到
                78 97 78
                为NaN

                Name1esslO58N 离线
                Name1esslO58N 离线
                Name1esslO58
                发表于 最后由 编辑
                #28

                @灯火兰 话说 找寻归宿会不会和home有关

                一个无名小卒罢了。

                灯火兰灯 1 条回复 最后回复
                -1
                • Name1esslO58N Name1esslO58

                  @灯火兰 话说 找寻归宿会不会和home有关

                  灯火兰灯 离线
                  灯火兰灯 离线
                  灯火兰
                  发表于 最后由 编辑
                  #29

                  @Nameless1058 home,主页?

                  n zheng zai kan Zhe zhe jv 🌸
                  u arE lookIng th1s sentonce

                  1 条回复 最后回复
                  0
                  • 灯火兰灯 离线
                    灯火兰灯 离线
                    灯火兰
                    发表于 最后由 编辑
                    #30

                    一些未知用处的东西

                    黑历史视频文件名称:
                    归档储存黑历史(bv1m741_kv}clL#pOr&u_1779L)-

                    熙欧_筱狐UwU主页个性签名:
                    这里是筱TEAM Studio会长(@翼天_筱羽O_jshcauy_uO[UID:562281153])的直播录像号!

                    黑历史原视频
                    BV1m7411779L,多了这一串kv}clL#pOr&u

                    n zheng zai kan Zhe zhe jv 🌸
                    u arE lookIng th1s sentonce

                    Name1esslO58N 1 条回复 最后回复
                    -1
                    • 灯火兰灯 灯火兰

                      一些未知用处的东西

                      黑历史视频文件名称:
                      归档储存黑历史(bv1m741_kv}clL#pOr&u_1779L)-

                      熙欧_筱狐UwU主页个性签名:
                      这里是筱TEAM Studio会长(@翼天_筱羽O_jshcauy_uO[UID:562281153])的直播录像号!

                      黑历史原视频
                      BV1m7411779L,多了这一串kv}clL#pOr&u

                      Name1esslO58N 离线
                      Name1esslO58N 离线
                      Name1esslO58
                      发表于 最后由 编辑
                      #31

                      @灯火兰
                      注意到了
                      只看到在里面有个&# 疑似unicode

                      一个无名小卒罢了。

                      1 条回复 最后回复
                      0
                      • Name1esslO58N 离线
                        Name1esslO58N 离线
                        Name1esslO58
                        发表于 最后由 编辑
                        #32

                        大家有什么新思路吗?厌倦了漫无目的的试错了。。。

                        一个无名小卒罢了。

                        1 条回复 最后回复
                        0
                        • Name1esslO58N 离线
                          Name1esslO58N 离线
                          Name1esslO58
                          发表于 最后由 Name1esslO58 编辑
                          #33

                          太难受了!终于破出来了!
                          219.zip的密码是
                          xkvrhkad
                          果然只有这1个(?)压缩包是有效的!(刚好是时间逆序的最后一个 并且其中的secret.txt的修改时间也最特殊)
                          byd试了那么久原来找错压缩包了
                          然而内容却不尽人意。。

                          一个无名小卒罢了。

                          1 条回复 最后回复
                          0
                          • Name1esslO58N 离线
                            Name1esslO58N 离线
                            Name1esslO58
                            发表于 最后由 Name1esslO58 编辑
                            #34

                            暴破也是解谜的一部分不是吗()
                            不懂过程只知道答案我会睡不着觉的
                            所以现在需要探究一下xkvrhkad和最后八个压缩包有什么关联 以及是不是还有其它的压缩包需要破解
                            不然为什么secret.txt全是�

                            一个无名小卒罢了。

                            RimeFOGR 1 条回复 最后回复
                            0
                            • Name1esslO58N Name1esslO58

                              暴破也是解谜的一部分不是吗()
                              不懂过程只知道答案我会睡不着觉的
                              所以现在需要探究一下xkvrhkad和最后八个压缩包有什么关联 以及是不是还有其它的压缩包需要破解
                              不然为什么secret.txt全是�

                              RimeFOGR 离线
                              RimeFOGR 离线
                              RimeFOG
                              发表于 最后由 编辑
                              #35

                              @Nameless1058 你还是睡不着了因为你走错路了)

                              Name1esslO58N 1 条回复 最后回复
                              0
                              • RimeFOGR RimeFOG

                                @Nameless1058 你还是睡不着了因为你走错路了)

                                Name1esslO58N 离线
                                Name1esslO58N 离线
                                Name1esslO58
                                发表于 最后由 编辑
                                #36

                                @RimeFOG 啊啊啊啊啊啊啊啊

                                一个无名小卒罢了。

                                yt_xiaoyuY 2 条回复 最后回复
                                0
                                • Name1esslO58N Name1esslO58

                                  @RimeFOG 啊啊啊啊啊啊啊啊

                                  yt_xiaoyuY 离线
                                  yt_xiaoyuY 离线
                                  yt_xiaoyu
                                  ARGer
                                  发表于 最后由 编辑
                                  #37
                                  此主題已被删除!
                                  1 条回复 最后回复
                                  0
                                  • Name1esslO58N Name1esslO58

                                    @RimeFOG 啊啊啊啊啊啊啊啊

                                    yt_xiaoyuY 离线
                                    yt_xiaoyuY 离线
                                    yt_xiaoyu
                                    ARGer
                                    发表于 最后由 编辑
                                    #38

                                    @Nameless1058
                                    作者提示:请回到开头的评论区看看有没有提示文本

                                    yt_xiaoyuY 1 条回复 最后回复
                                    0
                                    • yt_xiaoyuY yt_xiaoyu

                                      @Nameless1058
                                      作者提示:请回到开头的评论区看看有没有提示文本

                                      yt_xiaoyuY 离线
                                      yt_xiaoyuY 离线
                                      yt_xiaoyu
                                      ARGer
                                      发表于 最后由 编辑
                                      #39

                                      @yt_xiaoyu 接着往下,以“玩家”为名去解开zip的密码后,就可以从文件里再解出最终网页了

                                      Name1esslO58N 6 条回复 最后回复
                                      0
                                      • musicraftM musicraft 于 将此主题从 ARG讨论 移至此处
                                      • yt_xiaoyuY yt_xiaoyu

                                        @yt_xiaoyu 接着往下,以“玩家”为名去解开zip的密码后,就可以从文件里再解出最终网页了

                                        Name1esslO58N 离线
                                        Name1esslO58N 离线
                                        Name1esslO58
                                        发表于 最后由 编辑
                                        #40

                                        @yt_xiaoyu 时隔半年多之久我都忘记这里

                                        一个无名小卒罢了。

                                        1 条回复 最后回复
                                        0
                                        • yt_xiaoyuY yt_xiaoyu

                                          @yt_xiaoyu 接着往下,以“玩家”为名去解开zip的密码后,就可以从文件里再解出最终网页了

                                          Name1esslO58N 离线
                                          Name1esslO58N 离线
                                          Name1esslO58
                                          发表于 最后由 编辑
                                          #41

                                          @yt_xiaoyu 我得回忆一下

                                          一个无名小卒罢了。

                                          1 条回复 最后回复
                                          0

                                          你好!看起来您对这段对话很感兴趣,但您还没有一个账号。

                                          厌倦了每次访问都刷到同样的帖子?您注册账号后,您每次返回时都能精准定位到您上次浏览的位置,并可选择接收新回复通知(通过邮件或推送通知)。您还能收藏书签、为帖子顶,向社区成员表达您的欣赏。

                                          有了你的建议,这篇帖子会更精彩哦 💗

                                          注册 登录
                                          回复
                                          • 在新帖中回复
                                          登录后回复
                                          • 从旧到新
                                          • 从新到旧
                                          • 最多赞同


                                          • 登录

                                          • 没有帐号? 注册

                                          • 登录或注册以进行搜索。
                                          • 第一个帖子
                                            最后一个帖子
                                          0
                                          • 版块
                                          • 最新
                                          • 标签
                                          • 热门